Wie mag met wie praten? Een bedrijfsnetwerk ontworpen vanaf de firewall
De aanvraag ging over draadloos bereik. Het ontwerp begon bij een andere vraag: welke apparaten mogen elkaar in dit pand bereiken, en welke niet. Vanaf dat antwoord is teruggerekend naar de switches, de regelset en pas als laatste naar het plafond.
Pand
Bedrijfspand met kantoorvloer, vergaderruimtes, een magazijn en een buitenterrein
Vraagstuk
Apparatuur die elkaar allemaal kon bereiken, zonder overzicht over wie waar bij kwam
Ontwerpkeuze
Segmenten als uitgangspunt, niet als sluitpost van een draadloos plan
Grens
Firewallregels tussen de segmenten, richting internet en voor toegang op afstand
Oplevering
Meetrapport per lijn, tekening, kabelstaat en een uitgeschreven regelset
Wat we niet noemen
Naam en locatie van de opdrachtgever, die zijn niet openbaar
De opdracht bleek een verdieping dieper te liggen
De aanvraag klonk als werk voor het plafond: er moest beter draadloos bereik komen. Tijdens de opname bleek er iets fundamentelers te spelen. Alles in dit pand kon alles bereiken. Een handscanner uit de logistiek kwam moeiteloos bij de administratie, een bezoeker met een wachtwoordje zat op dezelfde bedrading als de recorder met camerabeelden, en niemand kon vertellen welk apparaat waar rechten had.
Zoiets ontstaat nooit in één keer. Er komt een printer bij, er wordt een laadpunt aangesloten, iemand hangt een slimme meterkastmodule op. Stuk voor stuk onschuldige stappen. Bij elkaar krijg je een pand waarin het zwakste apparaat bepaalt hoe ver een indringer komt.
Het ontwerp is daarom niet begonnen met tellen hoeveel punten er moesten komen, maar met een lijst: welke soorten apparaten lopen hier rond, wat moet elk daarvan kunnen bereiken, en wat vooral nooit. Die lijst werd de kern van het project. Het draadloze deel is er daarna omheen gebouwd.
Vier keuzes die de rest bepalen
1. Segmenteren is ontwerpen, geen bijproduct
In de meeste panden ontstaan afgeschermde netwerken pas als er nieuwe wifi wordt opgehangen, en dan vaak in twee smaken: personeel en bezoek. Hier is het van de andere kant benaderd. Eerst is op papier gezet welke groepen apparatuur er zijn: werkplekken, bezoek, de vergaderruimtes, de logistieke apparatuur, het camerasysteem en de stapel slimme apparaten die niemand echt beheert. Elke groep kreeg een eigen segment met een eigen adresbereik en een eigen plek in de regelset.
Het rendement zie je niet op dag één maar op dag honderd. Komt er apparatuur bij, dan luidt de vraag niet waar het nog past, maar in welke groep het thuishoort. En het segment werkt als eerste zeef bij een storing: je ziet meteen of alle werkplekken last hebben of alleen de logistiek. De techniek erachter staat bij wat is een VLAN.
2. Wat de firewall hier tegenhoudt
Segmenten aanmaken kost een middag. Ze krijgen pas betekenis als er iets tussen staat dat de afspraken afdwingt: de firewall, hier op drie fronten ingericht.
Tussen de segmenten onderling staat de deur standaard dicht. Er gaat alleen open wat aantoonbaar nodig is: een werkplek moet bij de bestanden en bij de printer, dus die twee routes zijn vrijgegeven. Bezoek krijgt een lijn naar internet en verder niets. Geen kassa, geen camerabeelden, geen netwerkschijf, ook niet per ongeluk via een map die ooit gedeeld is. Het camerasysteem praat met de recorder en met de beheeromgeving, daarbuiten heeft het niets te zoeken.
Richting internet geldt dezelfde redenering voor apparaten die daar nauwelijks iets te halen hebben. Laadpunten en slimme apparatuur nemen graag contact op met servers waar niemand ooit om gevraagd heeft. Per segment is vastgelegd wat naar buiten mag, zodat apparatuur die volgend jaar een lek blijkt te bevatten niet vrij kan bellen.
En voor toegang van buitenaf is er één afgeschermde ingang, in plaats van poorten die ooit voor een leverancier zijn opengezet en nooit meer zijn dichtgedaan. Wie op afstand iets moet kunnen, komt versleuteld binnen en landt in het segment waar hij hoort. Hoe we dat opzetten staat op firewall en netwerkbeveiliging.
3. Eén beheeromgeving, en wat er gebeurt als je van installateur wisselt
Of alles in dezelfde omgeving moet draaien, is geen smaakkwestie. Bij losse apparatuur van verschillende leveranciers hoort per doosje een eigen scherm, een eigen wachtwoord en een eigen updateritme, en overziet niemand het geheel nog. In één omgeving zie je op hetzelfde scherm welke poort hapert, waar het druk wordt en welk apparaat zich anders gedraagt dan vorige week.
Daar hoort een eerlijke kanttekening bij: je verbindt je aan een platform. Wij werken zowel met UniFi als met Omada, en welke van de twee het wordt hangt af van wat er al hangt en wat het pand vraagt. Belangrijker dan het merk is de afspraak eromheen. De beheeromgeving staat op naam van de opdrachtgever, de toegang wordt bij oplevering overgedragen en de regelset is uitgeschreven in gewone taal. Een opvolger hoeft dan niet eerst te ontrafelen wat er staat. Beide platforms liggen naast elkaar bij UniFi of Omada.
4. Certificeren, en het rapport dat je meekrijgt
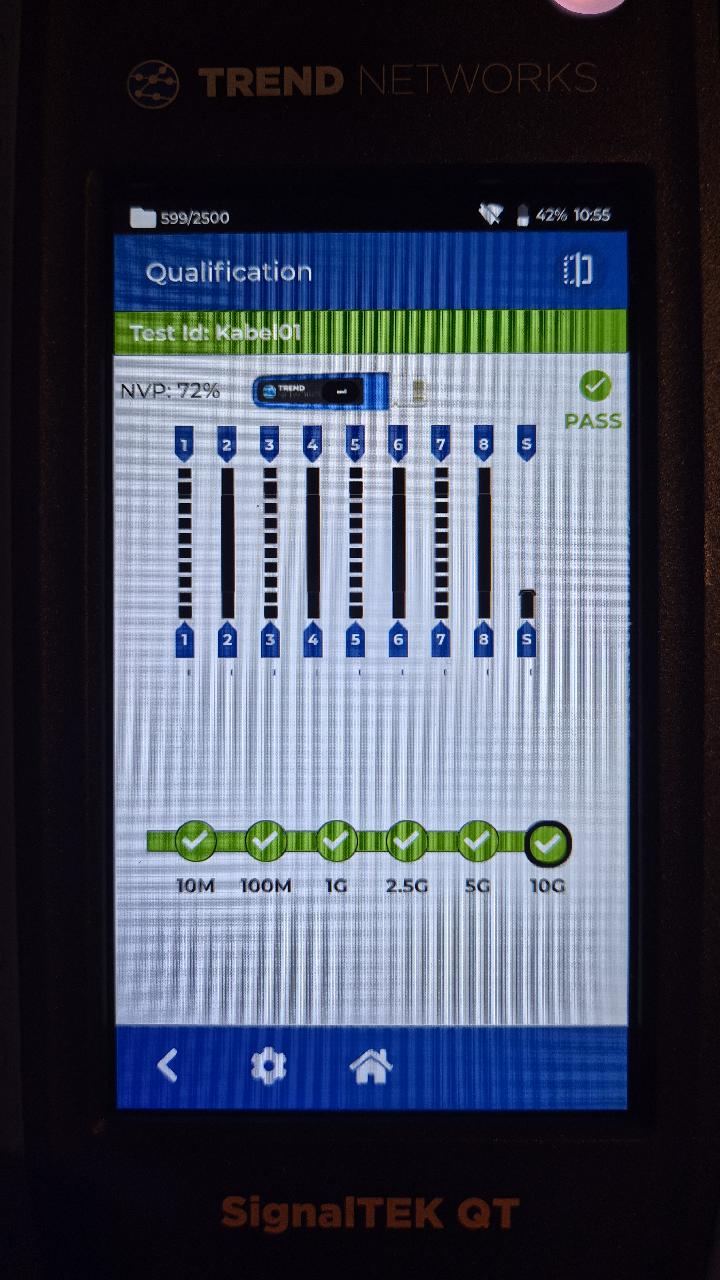
Een aansluiting die nooit gemeten is, is een aanname. Elke lijn is daarom nagelopen met een certificeerder, die verder gaat dan de vraag of er verbinding is: hij laat zien of de lijn de snelheid haalt waarvoor hij bedoeld is, en hoeveel marge er overblijft. Haalt er eentje het niet, dan gaat die eerst terug omhoog.
Die uitslagen zijn geen interne administratie. Ze gaan mee bij de overdracht, samen met de tekening, de kabelstaat en de beschrijving van de regels. Daarmee heb je iets tastbaars in handen: bij een latere storing kun je aantonen dat het bedrade deel niet de boosdoener is. Wat wij vastleggen staat bij wifi-meting.
Het draadloze deel kwam als sluitstuk
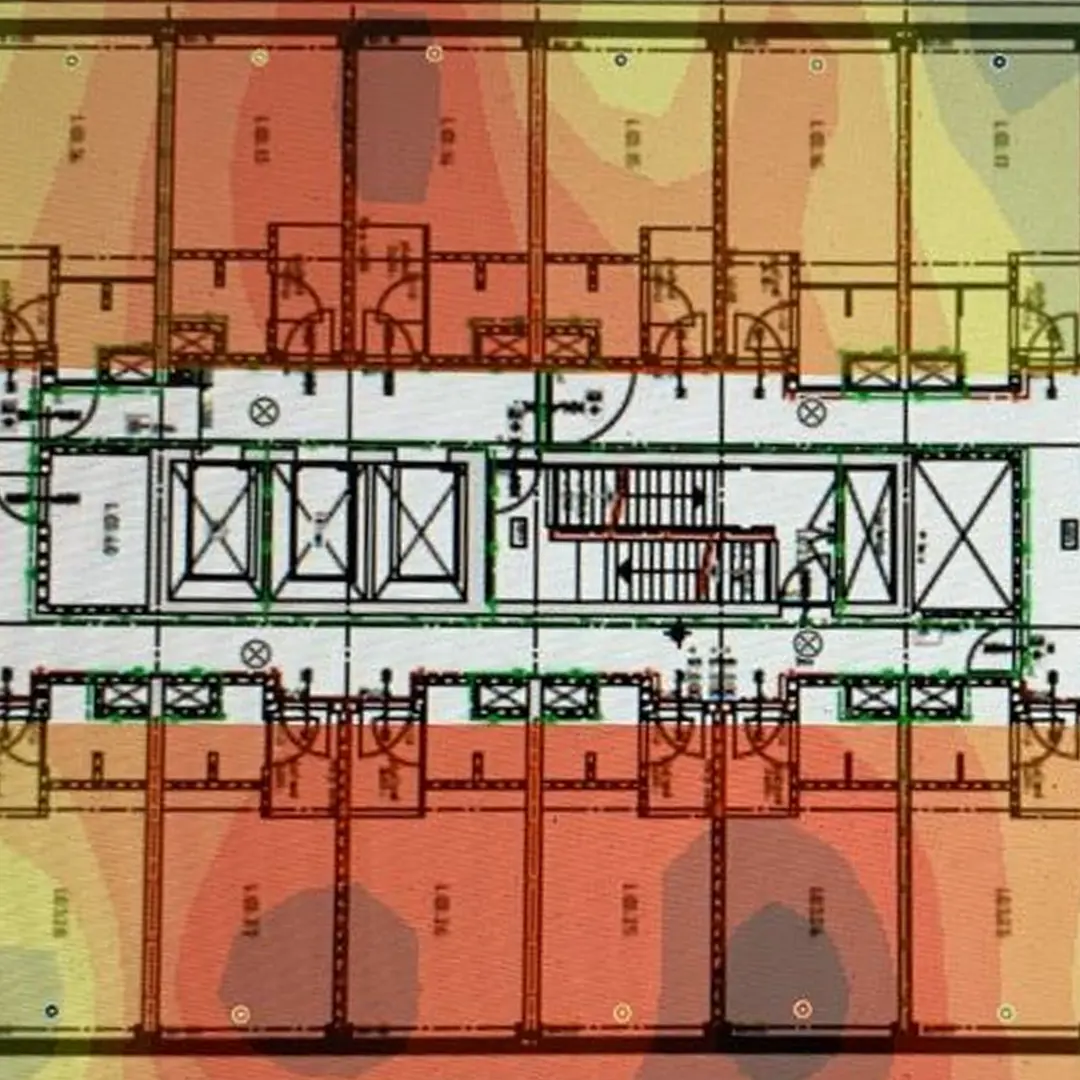
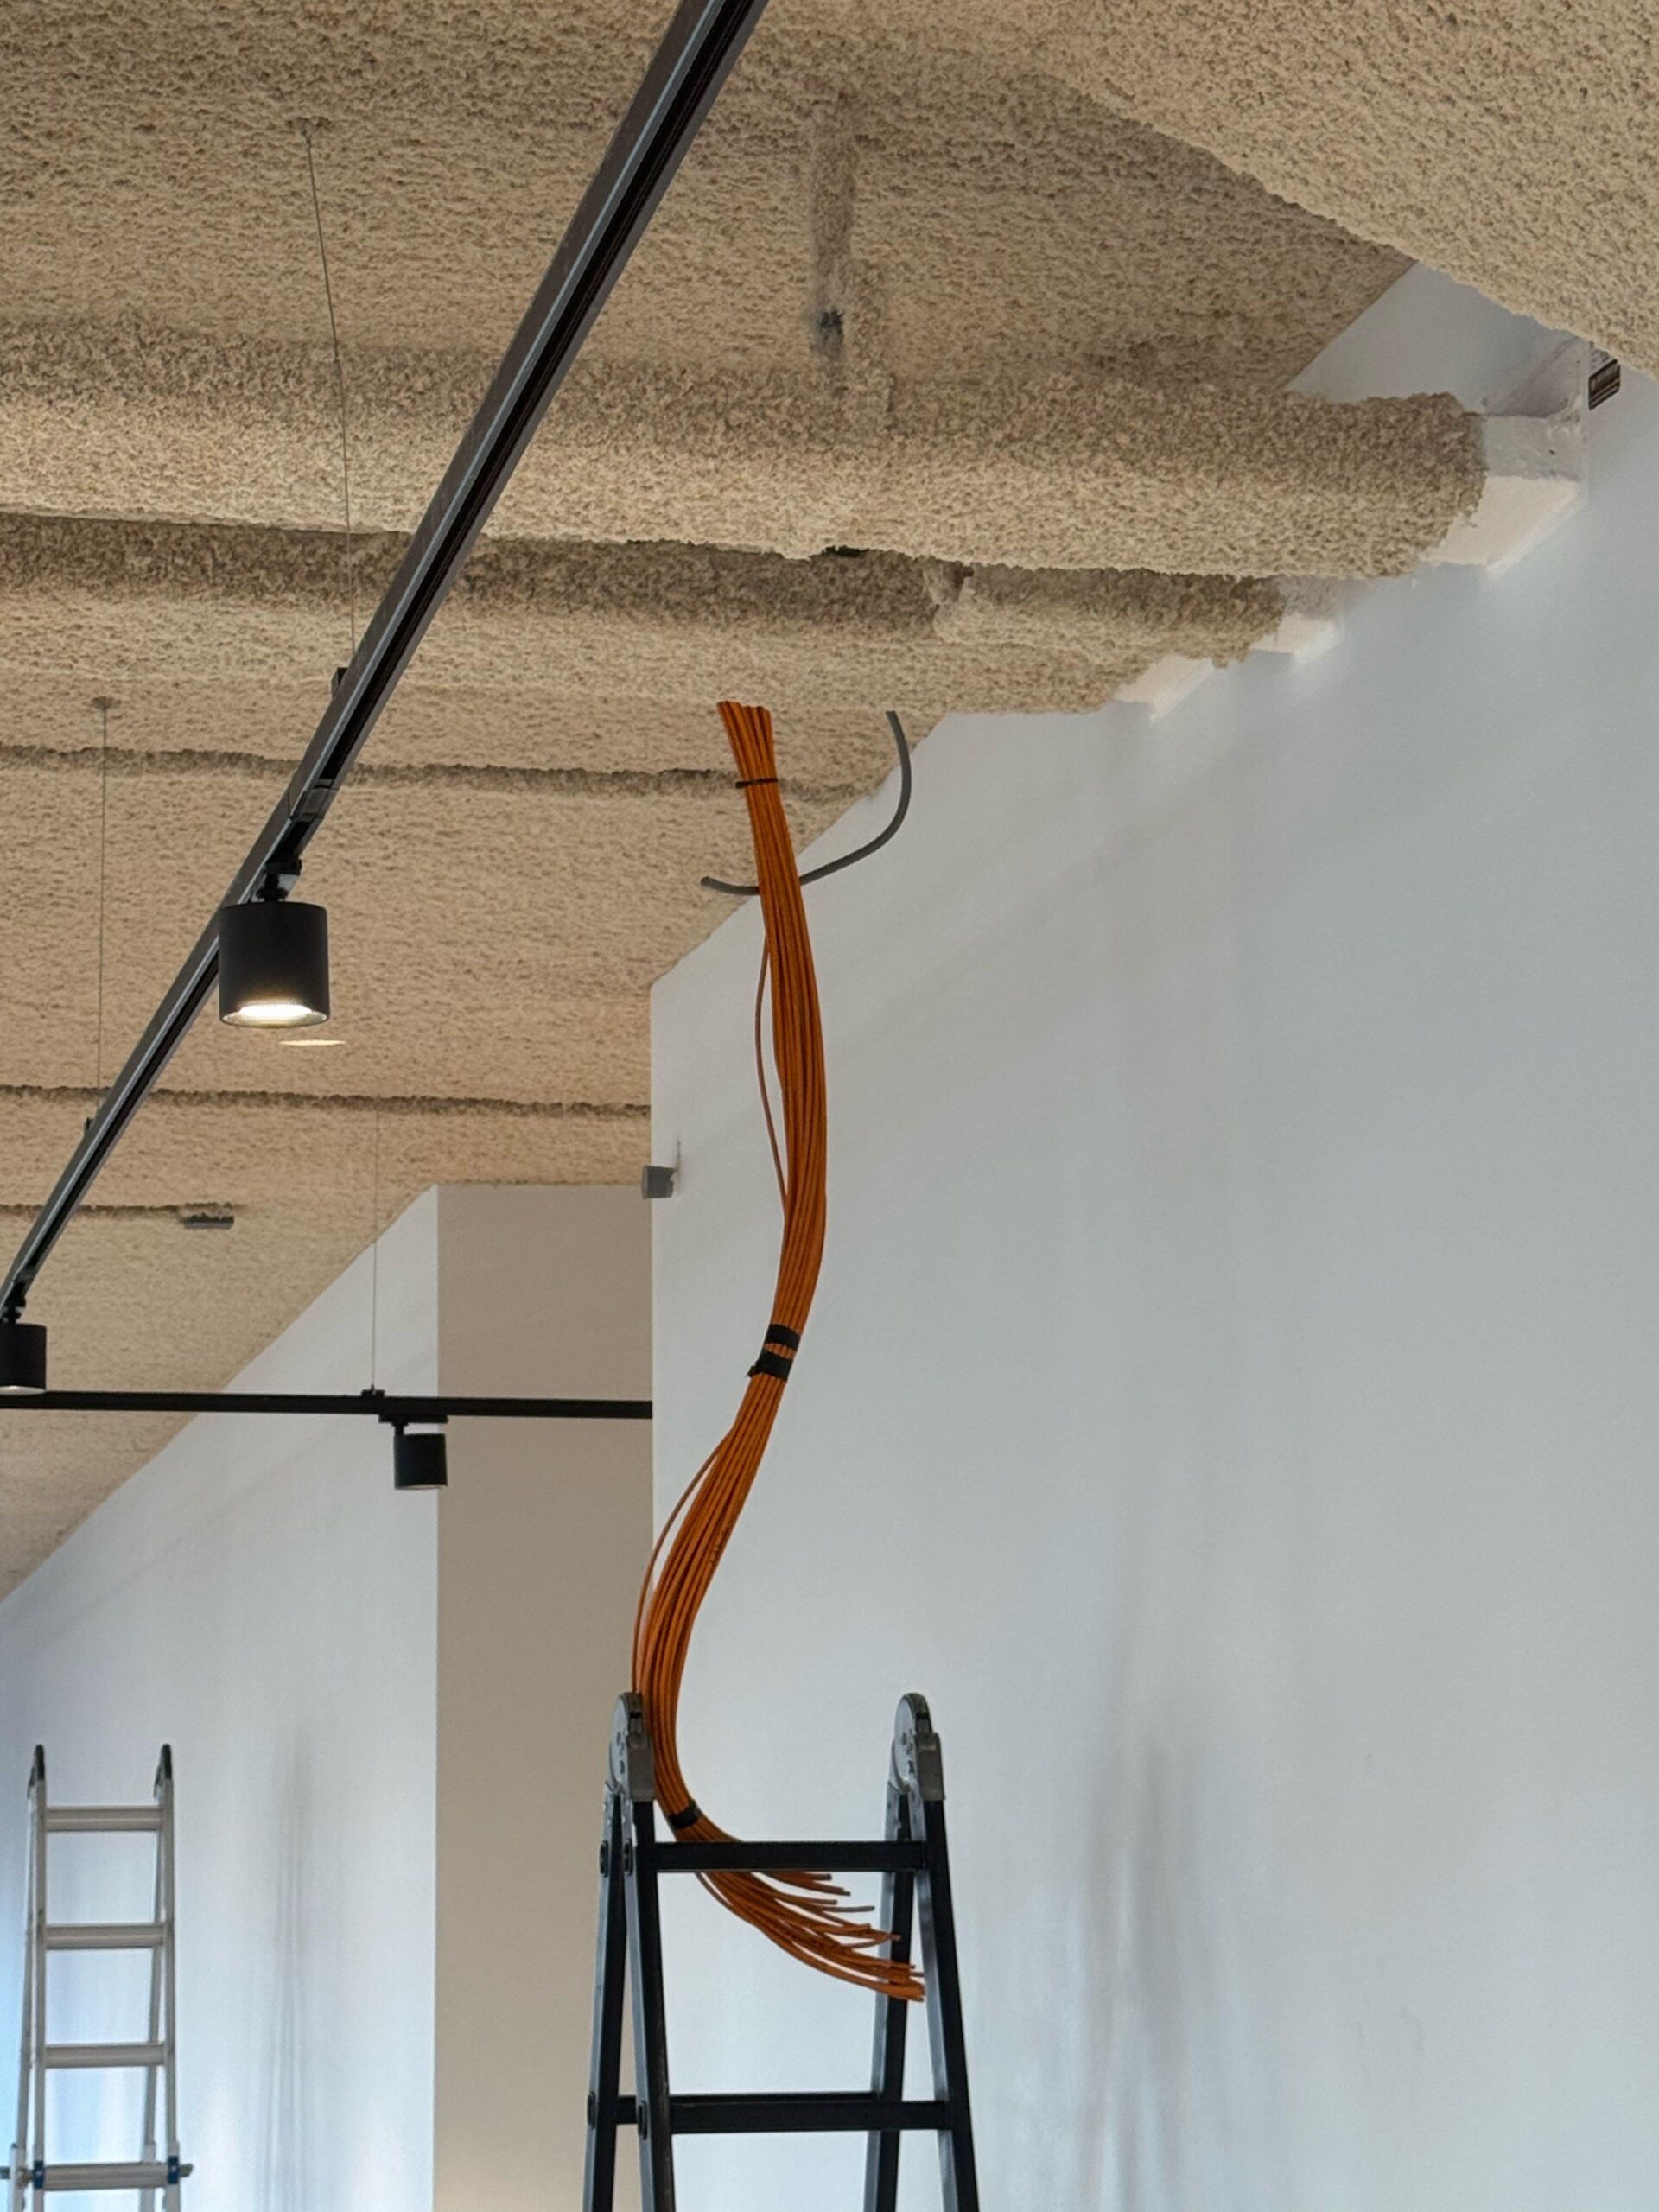
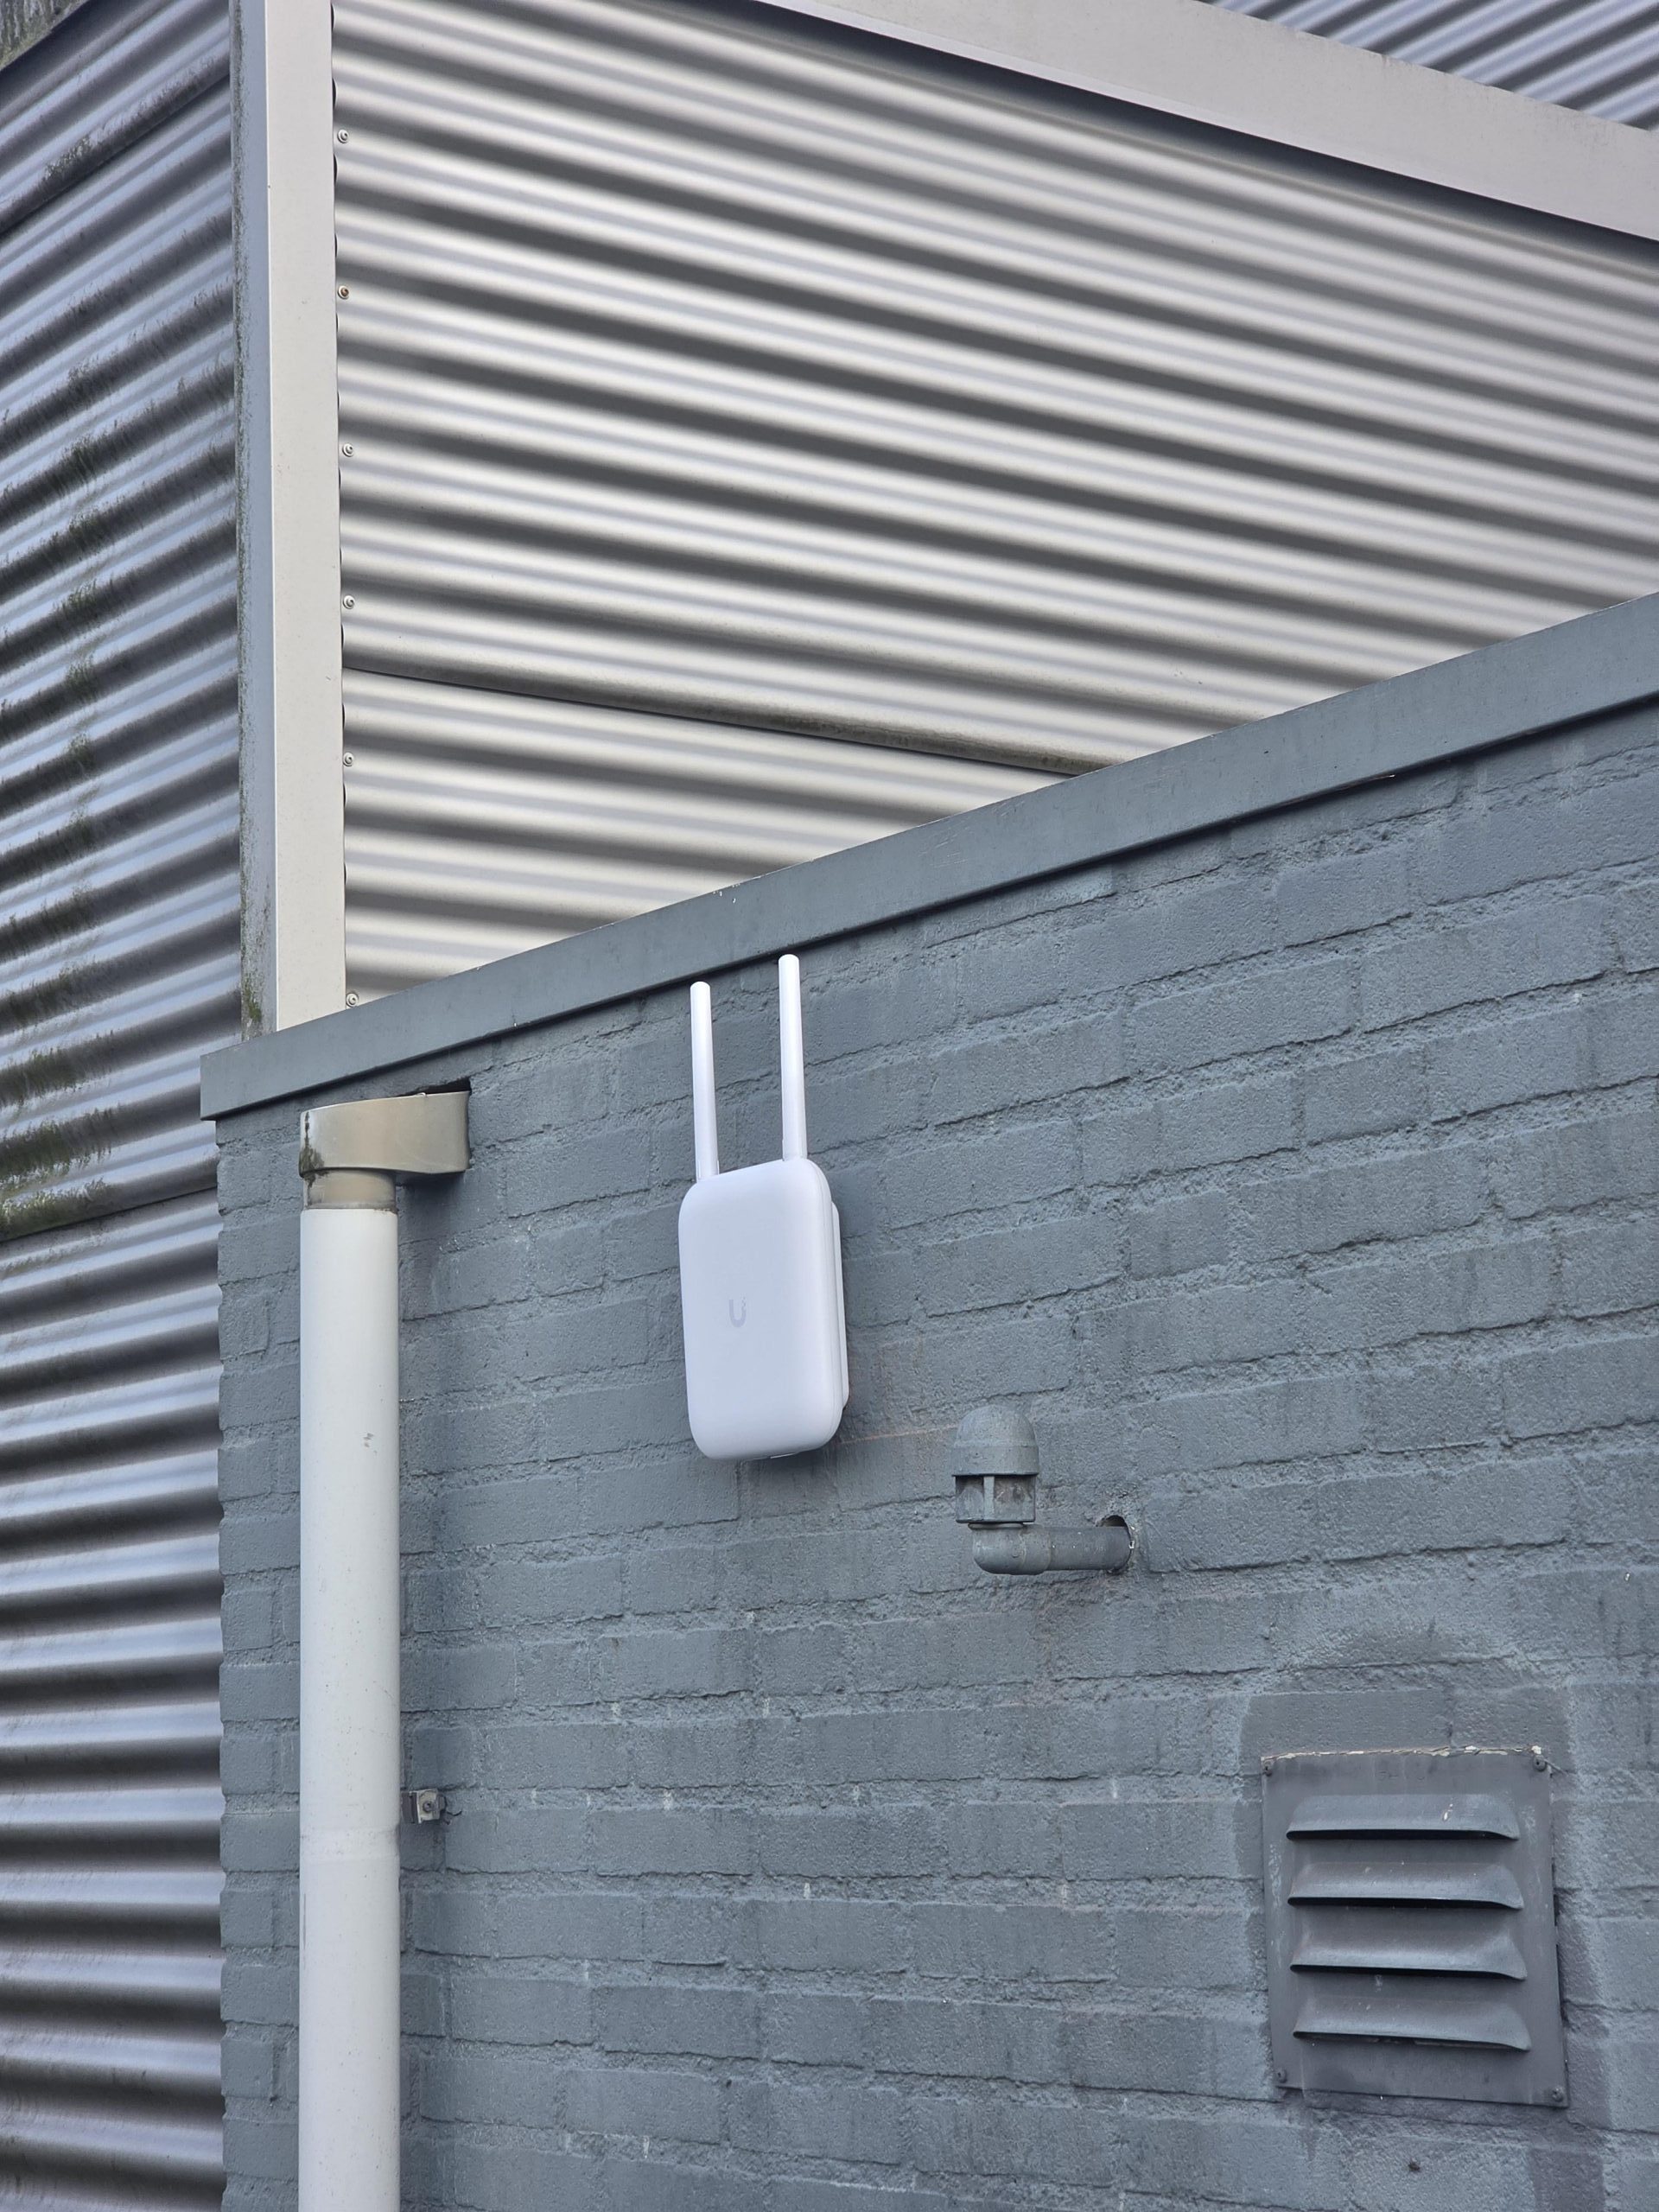
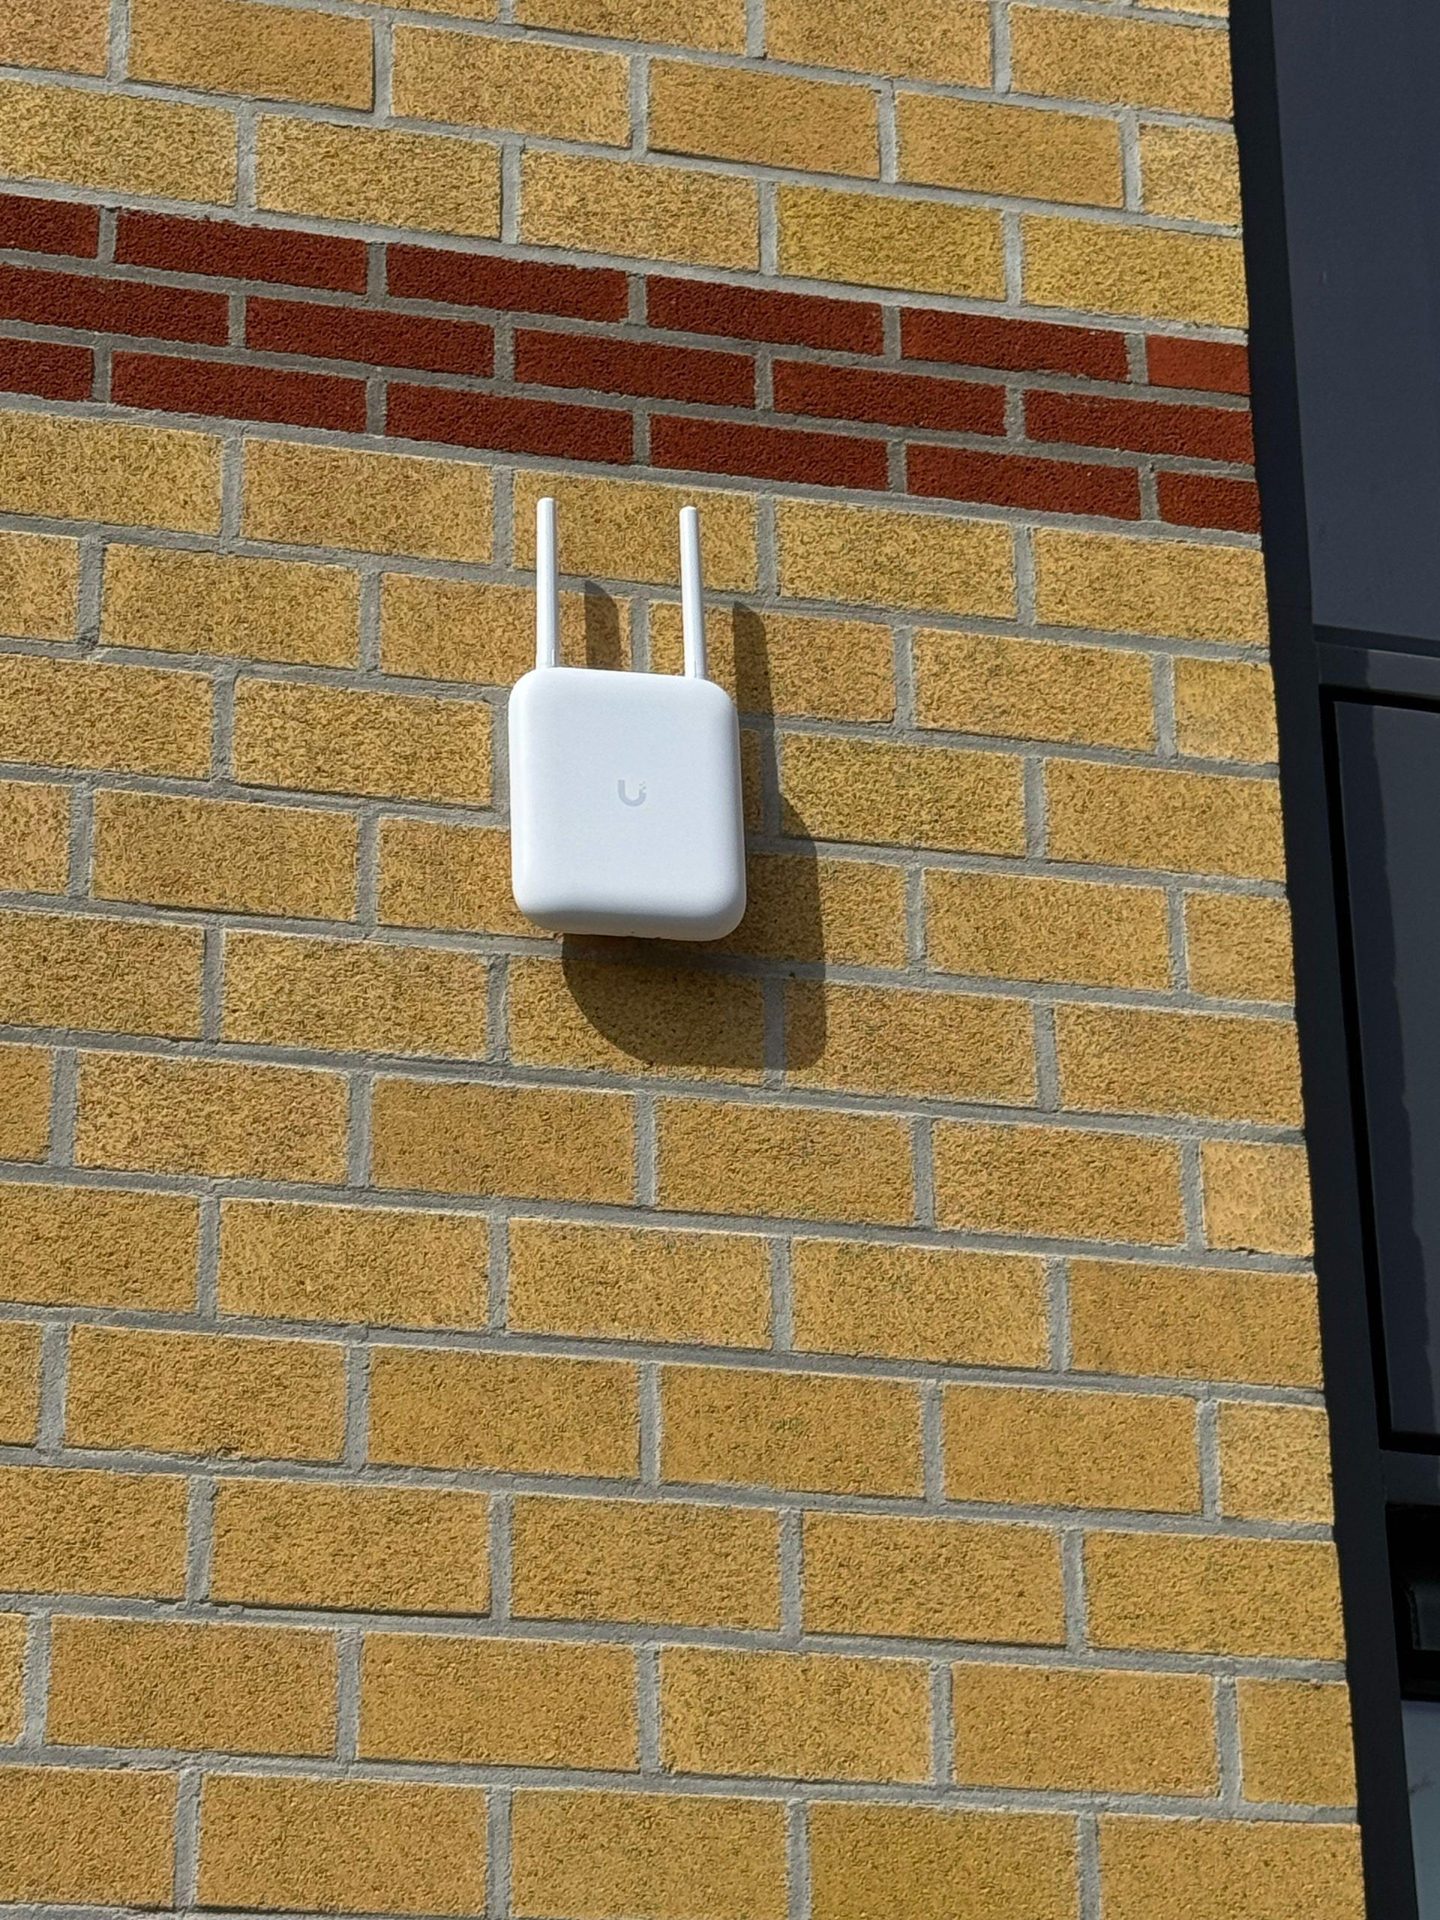
Pas toen de segmenten stonden en de kast klopte, zijn de punten geplaatst: binnen in het systeemplafond, aan de buitengevel en langs het terrein. Per punt is bepaald welke segmenten het uitstraalt, want buiten draait bijvoorbeeld wel de logistiek mee en de administratie niet. Daaronder ligt gewoon koper, met de bekende grens van honderd meter: negentig meter vast plus tien meter patchkabel aan beide zijden samen. Werd dat krap, dan volgde er een tussenstap, want een duurdere kabelsoort verschuift die grens niet. In de kast zit elke lijn genummerd op een paneel van vierentwintig poorten, in gekeurde volkoperkabel van merken als Datwyler en Draka, omdat bij een aluminiumkern het PoE-vermogen onderweg wegzakt. Zie ook kabels trekken, patchkast laten maken en hoeveel accesspoints.
Zo verliep het
Groepen en rechten uitschrijven
Welke soorten apparatuur er in het pand zijn, wat ze moeten kunnen bereiken en wat juist niet. Deze lijst vormt het fundament onder alles wat erna komt.
Kast, panelen en beheerde switches
Lijnen op paneel, voorzien van nummers, en switches die het segment doorzetten tot in de poort. Het PoE-vermogen is berekend op de zwaarste stand in plaats van op een gemiddelde.
Segmenten en regelset opbouwen
Ieder segment een eigen adresbereik, standaard alles ertussen dicht, en daarna per uitzondering vrijgeven wat vrij moet.
Punten plaatsen en toewijzen
Binnen, aan de gevel en langs het terrein, op posities die uit de meting volgden. Per punt vastgelegd welke segmenten het uitstraalt.
Certificeren en overdragen
Alle aansluitingen nagelopen en vastgelegd. De overdracht gaat met rapport, tekening, kabelstaat en beheertoegang op naam van de opdrachtgever.
“Vraag mij niet hoeveel punten er hangen. Vraag wie er bij de camerabeelden kan. Op die tweede vraag hoort een bedrijf het antwoord paraat te hebben.”Ravi Debipersad, verantwoordelijk voor de uitvoering bij CS Installatie.nl
Wat je hieruit kunt halen
Begin bij de rechten
Wie welke apparatuur mag bereiken, is een ontwerpvraag. Stel je hem pas achteraf, dan wordt het reparatiewerk.
Dicht is de beginstand
Alles ertussen gesloten en per uitzondering vrijgeven werkt beter dan open zetten met een paar blokkades erin.
Kijk ook naar buiten toe
Wat apparatuur richting internet mag sturen, verdient net zoveel aandacht als wat het binnen mag benaderen.
Zet het door tot in de poort
Een indeling die alleen draadloos bestaat, houdt op zodra iemand ergens een kabel inprikt.
Vraag om je meetrapport
Zonder cijfers per aansluiting kun je bij een storing niet hardmaken waar het niet aan ligt.
Regel de sleutels van het beheer
Toegang op naam van je eigen bedrijf en een leesbare regelset houden je vrij om later te wisselen.
Vragen over deze aanpak
Wat houdt zo’n firewall nu concreet tegen?
Drie soorten verkeer. Het verkeer tussen de segmenten onderling, waar de deur standaard dicht staat en alleen opengaat wat aantoonbaar nodig is. Het verkeer richting internet vanaf apparatuur die daar weinig te zoeken heeft, zoals laadpunten en slimme apparaten. En het verkeer dat van buitenaf naar binnen wil, dat alleen via een versleutelde verbinding binnenkomt in plaats van via poorten die ooit zijn opengezet.
Waarom komt bezoek niet bij de camerabeelden of de administratie?
Omdat het bezoekerssegment uitsluitend een route naar internet heeft en verder nergens heen mag. Dat berust niet op vertrouwen maar op regels: het verkeer wordt eenvoudigweg niet doorgelaten. Een bezoeker hoeft dus niets kwaads in de zin te hebben, en zijn laptop mag best besmet zijn, langs die weg komt er niets doorheen.
Wat als ik later met een andere installateur verder wil?
Dan moet dat kunnen zonder ons. De beheeromgeving staat op naam van de opdrachtgever, de toegang gaat bij oplevering mee over en de regels zijn beschreven in gewone taal. Samen met de tekening en de kabelstaat kan een opvolger daarmee direct aan de slag, zonder eerst te moeten uitzoeken hoe het in elkaar steekt.
Wat zit er in het opleverrapport?
Per aansluiting de meetwaarden van de certificeerder, inclusief de marge die overblijft. Daarnaast de tekening met de posities, de kabelstaat met de nummering en een beschrijving van de segmenten met de bijbehorende regels. Bij een latere klacht zie je daaraan snel of het bedrade deel meespeelt of juist buiten schot blijft.
Kan segmentatie er later bij, of moet het netwerk opnieuw?
Meestal kan het er later bij, mits de switches beheerd zijn en de bedrading in orde is. Wat er dan gebeurt: de indeling uitschrijven, de poorten opnieuw toewijzen en de regelset opbouwen. Zijn de switches onbeheerd, dan houdt het op bij het draadloze deel en blijft het bedrade netwerk één grote ruimte. We kijken eerst wat er ligt voordat er iets vervangen wordt. Bellen kan op 036 5298 447, appen op 085 210 1111, en we zitten aan de Verfmolenstraat 4, 1333 AV Almere.