Netwerk laten aanleggen en configureren
Een netwerk aanleggen is in de praktijk dit: elke vaste kabel binnen 90 meter, een switch met genoeg PoE-budget en ongeveer 30 procent reserve, accesspoints die rond -65 dBm halen op de plek waar gewerkt wordt, en een firewall met het netwerk in gescheiden delen erachter. Wij doen die hele keten met eigen monteurs, van schouw tot meetrapport.
Een netwerk aanleggen is zelden één opdracht. Er is iemand die de kabels trekt, iemand die de switches levert, iemand die de firewall instelt en soms nog een aannemer die het plafond dicht wil hebben. Zolang alles werkt merk je daar niets van. Zodra er een poort dood is, begint het aanwijzen: ligt het aan de kabel, aan de switch of aan de instelling?
Wij trekken de kabel en configureren de firewall. Geen kabeltrekker, netwerkbouwer en securitypartij die naar elkaar wijzen. Onze eigen monteurs trekken de kabel, dezelfde engineering tekent de kast en de netwerkindeling, en het pand gaat pas van de lijst als het draait. Eén schouw, één tekeningenpakket, één telefoonnummer als er iets hapert.
Dat scheelt vooral in de overdrachtsmomenten. Er hoeft niemand te wachten op tekeningen van een ander, en de partij die de firewall instelt weet precies welke kabel waar uitkomt, want die heeft hij zelf laten trekken.
Van leeg pand naar werkend netwerk
Schouwen en uitmeten
We lopen het pand af en tellen wat erop moet komen: werkplekken, printers, accesspoints, camera’s, kassa’s, machines, deurbediening. Daarbij kijken we naar plafondhoogte, brandcompartimenten, bestaande goten en waar 230V ligt.
Tracés bepalen
Waar loopt de goot, waar komen de doorvoeren en welke aansluitingen halen we vanuit welk verdeelpunt? De 90 meter maximale lengte voor een permanent link is hier de harde grens. Past het niet, dan komt er een tweede verdeelpunt met glasvezel ertussen, en dat besluit neem je aan het begin.
Kabels trekken
Cat6 volstaat voor de meeste werkplekken en camera’s, Cat6A gebruiken we waar langere afstanden, hogere snelheden of zware PoE-belasting spelen. Tussen verdeelpunten en gebouwen ligt glasvezel. Dit doen onze eigen monteurs, we besteden het niet uit.
De technische ruimte inrichten
Centraal in het pand, koel, afsluitbaar en te bereiken zonder door de productie te lopen. Een eigen groep vanuit de groepenkast, en ruimte om de kast open te kunnen zetten.
Kast opbouwen en patchen
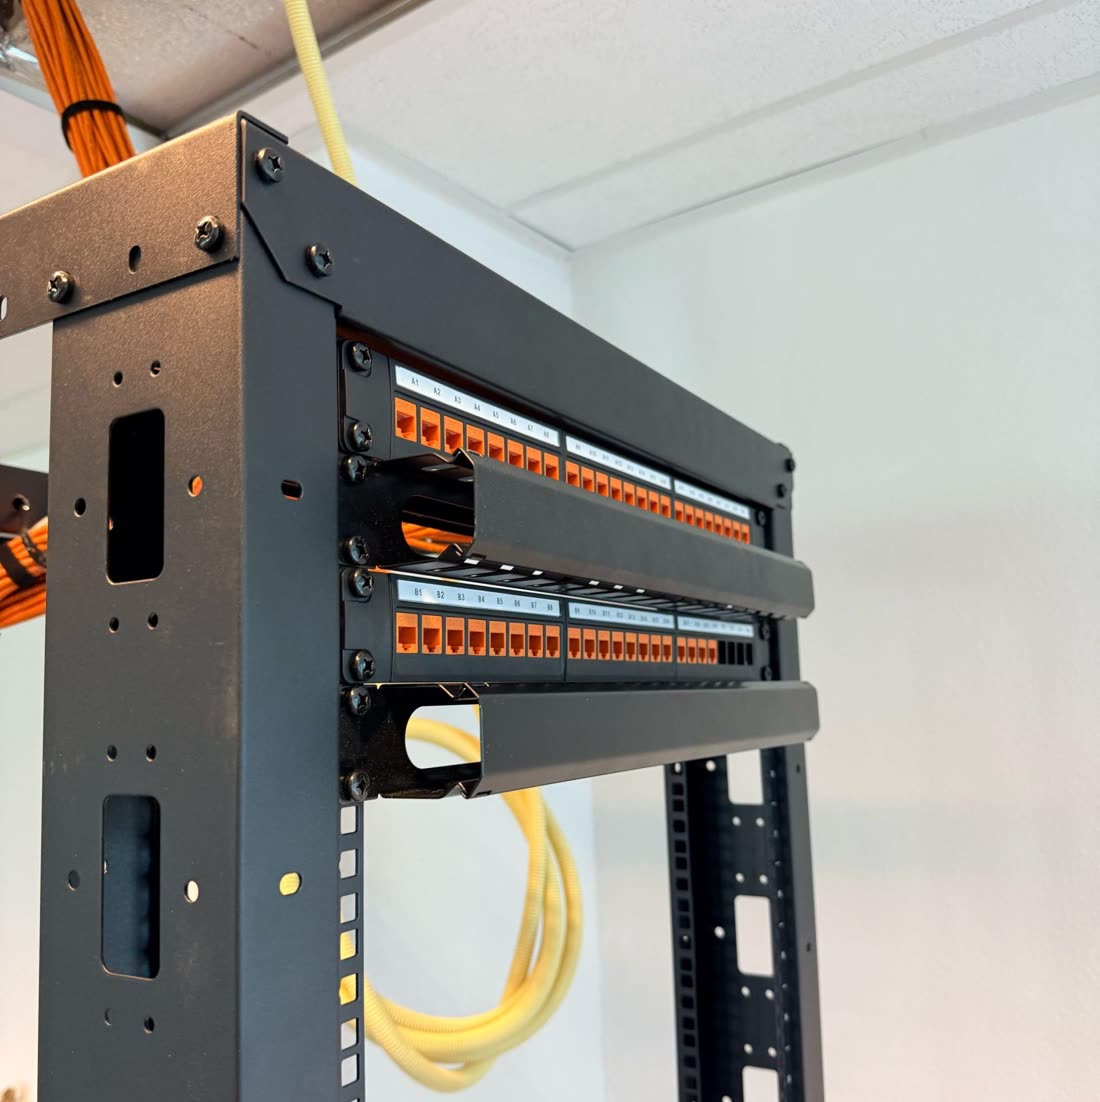
Patchpanelen op volgorde, switch eronder, voeding gescheiden van de data, patchkabels op lengte en alles aan beide kanten gelabeld met hetzelfde nummer.
PoE-budget doorrekenen
Accesspoints en camera’s halen hun stroom uit de switch. Een gewone camera zit meestal in PoE klasse 3 (tot 15,4 watt aan de poort), een accesspoint of een camera met verwarming vraagt PoE+ (tot 30 watt) en soms PoE++ (tot 60 of 90 watt). We tellen dat op en houden ongeveer 30 procent over voor later.
Accesspoints hangen en uitmeten
Eerst plaatsen op basis van de plattegrond, daarna nameten in de echte situatie. We sturen op een signaal rond de -65 dBm op de plekken waar gewerkt wordt, met genoeg overlap zodat scanners en telefoons kunnen overlopen zonder te vallen.
Firewall plaatsen
De firewall komt tussen je internetverbinding en de rest van het netwerk. Hier landen ook de tweede lijn als je die hebt, de VPN-toegang van buitenaf en de scheiding tussen de verschillende delen van het netwerk.
Indelen en configureren
Het netwerk opdelen in gescheiden stukken, adressen vastleggen, regels instellen tussen die stukken, wifi-netwerken koppelen aan het juiste stuk en toegang van buitenaf inrichten. Dit is denkwerk en het bepaalt hoe het netwerk zich de jaren erna gedraagt.
Doormeten en certificeren
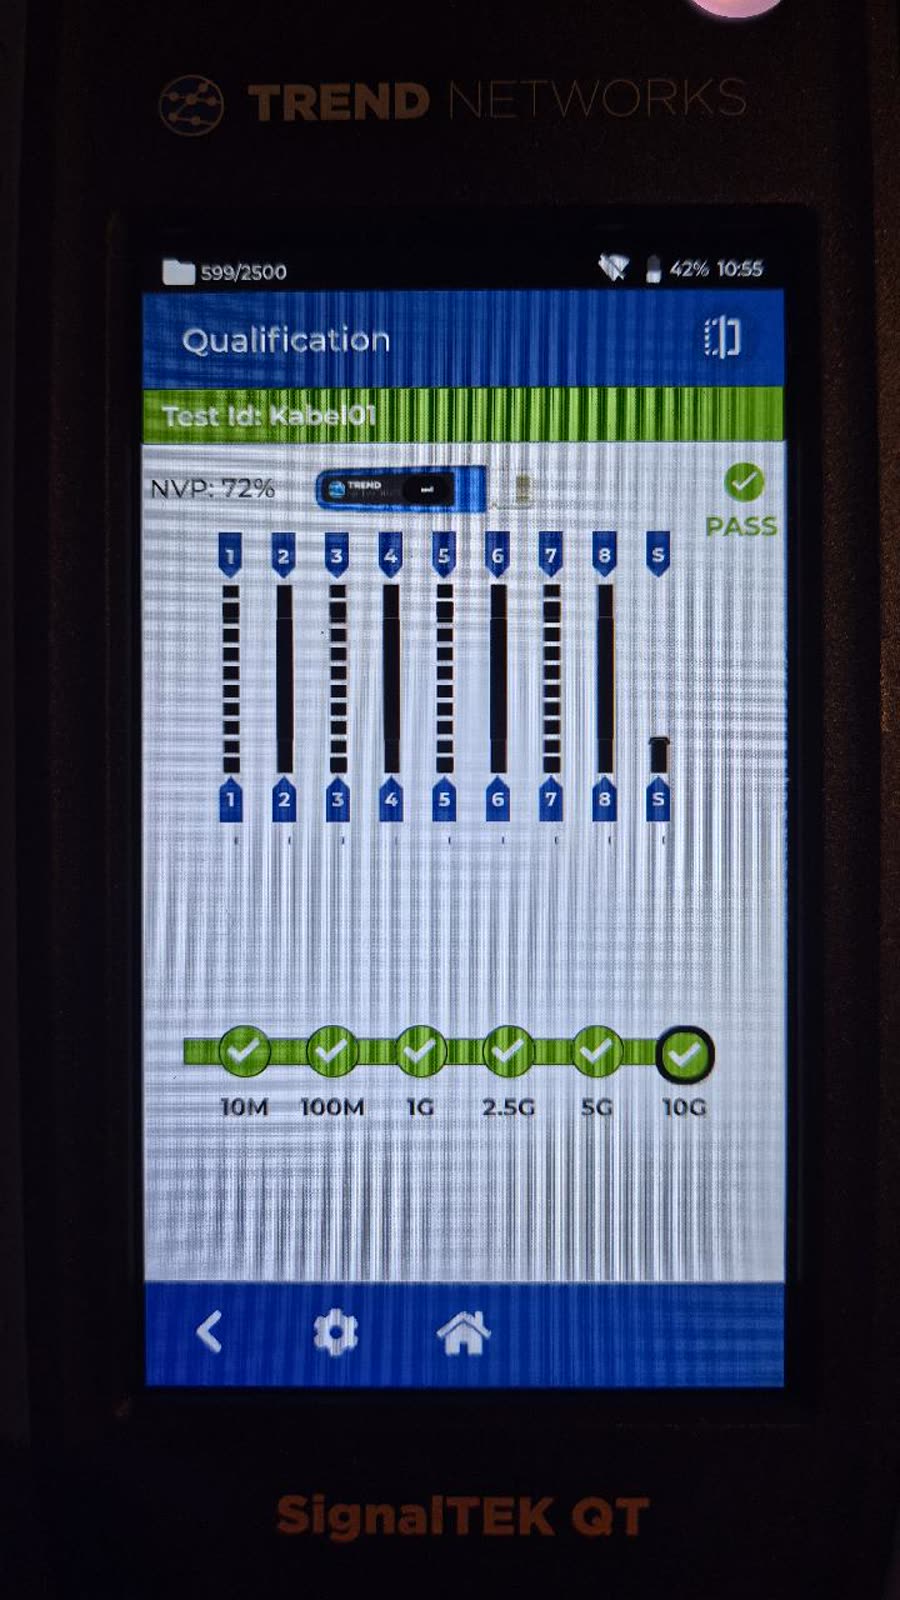
Elke aansluiting krijgt een permanent-linkmeting met een gekalibreerde meter. Je krijgt het meetrapport per poort, met de gemeten lengte en de marges. Zakt er iets door de ondergrens, dan gaat die kabel eruit voordat het plafond dicht is.
Opleveren met documentatie
Een tekening van de kast, een lijst van poort naar ruimte, het adresplan, de netwerkindeling en de meetrapporten. Plus de beheerderstoegang, op naam overgedragen aan wie hem moet hebben.
Het netwerk indelen: niet alles hoort bij elkaar
Dit is het deel waar het bij de meeste panden misgaat, en het is ook het deel dat je niet ziet. De kabels liggen er netjes in, de switch knippert, en toch hangt alles aan hetzelfde stuk netwerk: de administratie, de camerarecorder, de kassa, de gastwifi en de besturing van een machine uit 2013.
Opdelen betekent dat je één fysiek netwerk in gescheiden stukken knipt. Over dezelfde kabels en dezelfde switch, maar apparaten in het ene stuk kunnen niet zomaar bij apparaten in het andere. In vaktaal heet zo’n stuk een VLAN. Wat je op je scherm ziet is simpeler: de gast-wifi komt alleen op internet uit, en niet bij de map met offertes.
Een indeling die we vaak aanhouden
- Kantoorwerkplekken. Laptops, printers, telefonie, de netwerkschijf.
- Camera’s en recorder. Praten alleen onderling en met de plek waar je beelden bekijkt.
- Kassa en betaalautomaten. Apart, omdat je afnemer of je bank daar vaak eisen aan stelt.
- Gastwifi. Alleen naar buiten, met een eigen naam en eigen wachtwoord.
- Machines en besturing. Apparatuur die je niet zomaar kunt bijwerken zonder de productie stil te zetten.
- Gebouwtechniek. Toegangscontrole, intercom, klimaat, slagbomen.
- Beheer. De switches, accesspoints en de firewall zelf, bereikbaar vanaf een beperkt aantal plekken.
Waarom je dat doet
De reden is bijna nooit spionage. Het is huishouding. Een camerarecorder krijgt zelden een update, een kassasysteem draait op software waar de leverancier over gaat, en een machinebesturing is soms ouder dan de helft van je personeel. Zulke apparatuur wil je niet naast de administratie hebben staan, niet omdat het per se fout gaat, maar omdat je er weinig aan kunt doen als het wel fout gaat.
Verder helpt het bij de dagelijkse dingen. Beeldverkeer van tien camera’s zit het kantoorverkeer niet in de weg. Een apparaat dat blijft roepen trekt de rest niet mee. En als een leverancier op afstand aan zijn machine wil, komt die bij die machine en niet bij de rest van je pand.
Wat het praktisch betekent als er tóch iets misgaat
We beloven je niets over wat een indeling tegenhoudt. Een gescheiden netwerk voorkomt niet dat iemand op een verkeerde link klikt of een wachtwoord weggeeft. Wat het wel doet, is het probleem binnen één stuk houden en de opruimactie kleiner maken.
In de praktijk zie je dat zo: je kunt één deel van het netwerk afkoppelen terwijl de rest doordraait, dus de vrachtwagens kunnen blijven laden terwijl er aan de kantoorkant wordt uitgezocht wat er aan de hand is. Je weet ook meteen waar je moet kijken, want de apparaten in dat deel staan op een lijst. En je kunt aan een verzekeraar of een afnemer laten zien hoe de scheiding is opgezet, in plaats van dat je het moet uitleggen.
Vaste adressen voor wat je terug moet kunnen vinden
Alles wat je later moet kunnen benaderen krijgt een vast adres: switches, accesspoints, de firewall, recorders, printers, toegangscontrollers, machinebesturingen. Laptops en telefoons krijgen gewoon een adres uitgedeeld. Per deel van het netwerk leggen we een blok vast voor de vaste adressen en een blok voor de rest, zodat je over drie jaar nog kunt zien welk apparaat op welk nummer zit.
Dat adresplan gaat mee in de documentatie. Het is precies het papier dat je zoekt op het moment dat er iets stuk is en je niet weet welke van de veertig camera’s de camera bij de dockdeur is.
Van buitenaf binnenkomen
Toegang van buitenaf loopt bij ons via een VPN op de firewall, niet via een poort die je openzet naar een recorder of een server. Een opengezette poort is jarenlang de standaardoplossing geweest en je komt het nog dagelijks tegen, maar het betekent dat je apparaat rechtstreeks aan het internet hangt en dat iedereen die het adres kent eraan kan kloppen.
Wat we inrichten: accounts op naam in plaats van één gedeeld wachtwoord, meervoudige aanmelding waar de apparatuur dat ondersteunt, en toegang die beperkt is tot het deel waar iemand moet zijn. Een machineleverancier komt bij de machine. Een medewerker die thuiswerkt komt bij de kantoorkant. Wie weggaat bij het bedrijf, wordt uitgezet op één plek in plaats van op zes.
Wat er in de configuratie wordt vastgelegd
De netwerkindeling
Welke delen er zijn, wat erin hoort en welke poort in de kast bij welk deel is ingedeeld.
Het adresplan
Per deel het bereik, de vaste adressen en welk apparaat daar zit. Bijwerkbaar, want er komt altijd iets bij.
De regels tussen de delen
Wat mag wel en wat mag niet, met erbij waarom die regel er staat. Regels zonder uitleg worden na twee jaar weggegooid door iemand die ze niet begrijpt.
De wifi-netwerken
Welke netwerknaam bij welk deel hoort, welke beveiliging erop zit en op welke accesspoints hij wordt uitgezonden.
Toegang van buitenaf
Wie er van buiten kan inloggen, waar diegene bij kan en hoe je een account weer uitzet.
Een kopie van de configuratie
Van de firewall en de switches, zodat je na een defect niet opnieuw hoeft te beginnen maar terug kunt zetten.
“Bij een storing zit het probleem bijna nooit in de apparatuur. Het zit erin dat niemand meer weet wat er waar op zit. Een netwerk dat je kunt natekenen, kun je ook repareren.”John van den Bosch, CS Installatie
Doormeten en opleveren
Een kabel die het doet is niet hetzelfde als een kabel die goed is. Een aansluiting kan prima werken op 1 Gbit en toch zo weinig marge hebben dat hij eruit klapt zodra je er een camera met PoE aan hangt of het pand een graad warmer wordt. Daarom meten we door met een gekalibreerde meter en niet met een tester van veertig euro die alleen kijkt of de aders op volgorde zitten.
Per aansluiting krijg je de uitslag: lengte, demping, overspraak en de marge ten opzichte van de norm. Dat rapport is ook je bewijsstuk richting de verhuurder of de aannemer, en het is het eerste wat een volgende installateur zal vragen.
Bij de oplevering lopen we het geheel na met degene die het pand beheert. Poort voor poort in de kast, de accesspoints in de plattegrond, de netwerkindeling op papier en de toegang op naam. Daarna is het van jou, en weet je ook wat je hebt.
Alles bij één partij, of los inkopen?
We zouden hier kunnen schrijven dat je altijd alles bij één partij moet neerleggen, maar zo werkt het niet. Er zijn situaties waarin los inkopen prima gaat, en die noemen we liever zelf dan dat je er later achter komt.
Los inkopen werkt prima als
- Je een eigen ICT-partij hebt die het netwerk kent en de regie voert. Dan is een kabeltrekker inhuren gewoon efficiënt.
- Het om een uitbreiding gaat op een ontwerp dat er al ligt: tien werkplekken erbij, een accesspoint in de nieuwe vergaderruimte.
- Het pand al bekabeld is en doorgemeten, en er alleen apparatuur bij moet.
- Je via een concern of een raamcontract vastzit aan een leverancier voor switches of firewalls. Dan leggen wij aan en sluit die partij aan.
- Je zelf de kennis in huis hebt om het te configureren en dat ook wilt houden.
Eén hand loont als
- Het pand casco is of je gaat verhuizen, en er een bouwplanning ligt waar iedereen zich aan moet houden.
- Camera’s, toegangscontrole, intercom en netwerk over dezelfde bekabeling en dezelfde switch lopen. Dat is bij ons meer regel dan uitzondering.
- Er intern niemand is die de regie kan voeren tussen vier leveranciers.
- Je het niet kunt hebben dat er bij een storing wordt gewezen. Bij één partij is er niets om naar te wijzen.
- Je later wilt uitbreiden en wil dat degene die terugkomt de tekeningen al heeft.
Wat je bij ons niet apart hoeft in te kopen: de bekabeling, de kast, de switches, de accesspoints, de firewall en de inrichting. Wat elders blijft: je internetabonnement, je werkplekken en je software.
Waar de kosten vandaan komen
De apparatuur is bijna nooit de grootste post. Het zijn de meters kabel en de uren die het bedrag bepalen:
- Het aantal aansluitingen. Elke werkplek, camera, accesspoint en deur is een kabel met twee uiteinden die allebei afgemonteerd en gemeten moeten worden.
- De route en de bereikbaarheid. Een verlaagd plafond in een kantoor is werk van een andere orde dan tien meter hoogte in een hal met een hoogwerker.
- Bouwkundige obstakels. Doorvoeren door brandscheidingen, kernboringen, sleuven in beton, kabelgoten in het zicht.
- Kabelkeuze. Cat6, Cat6A of glasvezel, en of er buiten of onder de grond gewerkt wordt.
- De kast en wat erin komt. Aantal patchpanelen, PoE-budget van de switch, wel of geen UPS, en of er een bestaande kast gesaneerd moet worden.
- De configuratie. Een netwerk met drie delen is sneller ingericht dan een netwerk met zeven delen, meerdere locaties en toegang voor leveranciers.
- Doorwerken tijdens bedrijfstijd. Werken in een draaiend pand, in blokken of buiten kantoortijd, kost meer uren dan een leeg casco.
Na de schouw krijg je een opgave die op deze punten is opgebouwd, zodat je ziet waar het geld heen gaat en wat je eventueel anders wilt.
Na de oplevering
Wij leggen aan, richten in, meten door en leveren werkend op. Daarna blijven we aan de installatie verbonden. Komt er een vleugel bij, verhuist een afdeling, moet de kast opnieuw ingedeeld worden of valt er een poort uit, dan pakken wij dat op: we kennen het pand en de tekeningen liggen er al. Storingen en periodiek onderhoud lopen via onze eigen helpdesk en onze eigen monteurs, en hoe dat werkt lees je bij onderhoud en storingsdienst.
Er zit wel een grens aan wat wij doen, en die noemen we liever zelf. Het beheer van je werkplekken en je software hoort er niet bij: laptops uitrollen, gebruikersaccounts, e-mail en licenties zijn een ander vak met een ander dagritme. Onze verantwoordelijkheid loopt van de kabel tot en met de netwerkindeling, en daar is hij dan ook volledig.
Heb je een eigen ICT-partij voor de werkplekken, dan werken we daar prima mee samen. We leveren de documentatie in een vorm waar zij mee verder kunnen en dragen de beheerderstoegang over aan wie jij aanwijst.
In welke plaatsen we dit doen
We werken vanuit Almere in Flevoland, het Gooi en Groot-Amsterdam. Kies je plaats om te zien met wat voor panden en welke werktijden we daar rekening houden.
Hoe snel kan een netwerk in je pand zijn?
Sneller dan de meeste mensen denken, en het begint bij de kabel. Over koper is 10 Gbit per seconde allang geen bijzonderheid meer: met Cat6A haal je dat over de volle honderd meter, en met gewone Cat6 alleen over een korte afstand, ergens tussen de dertig en vijfenvijftig meter, afhankelijk van hoe dik de bundel is en hoeveel kabels er naast elkaar liggen. Dat is precies de reden waarom wij bij nieuwe aanleg bijna altijd Cat6A adviseren en niet de goedkopere variant: niet omdat je vandaag 10 Gbit nodig hebt, maar omdat de kabel er twintig jaar ligt en de apparatuur eromheen drie keer wordt vervangen.
De kabel alleen is niet genoeg. Tien keer sneller intern bestanden uitwisselen lukt pas als de switch die snelheid ook levert, de router hem aankan en het netwerk goed is ingedeeld. Vier dingen die op elkaar moeten passen: kabel, switch, router en indeling. Zit er één zwakke schakel tussen, dan zakt de rest daar naartoe. Wij rekenen dat vooraf door en vertellen erbij waar het geld wel en niet aan besteed moet worden. Soms is het antwoord dat de bestaande switch prima voldoet en dat het aan iets heel anders ligt.
Naar buiten toe is het een ander verhaal: daar bepaalt je provider de snelheid, en daar helpt een tweede verbinding meer dan een snellere kabel. Zie internet back-up en failover.
Meer binnen netwerk en wifi: Databekabeling en glasvezel · Wifi en bedrijfsnetwerken · Patchkast laten maken · Glasvezel aanleggen · Kabels trekken · Firewall en netwerkbeveiliging · Internet back-up en failover · Data-opslag en back-up · Meten en certificeren · Wifi verbeteren · Netwerk- en wifistoring oplossen · ICT-handjes. Alles over netwerk en wifi →
Vragen over het aanleggen en configureren van een netwerk
Wat kost het aanleggen van een compleet bedrijfsnetwerk?
Dat wordt bepaald door het aantal aansluitingen, de route die de kabels moeten volgen en de hoogte waarop gewerkt wordt. De apparatuur is meestal het kleinste deel van de som. Na een schouw op locatie krijg je een opgave die per onderdeel is opgebouwd, zodat je kunt zien welke keuze wat kost.
Trekken jullie zelf de kabels of besteden jullie dat uit?
Dat doen we zelf, met eigen monteurs in vaste dienst. Dat is precies waarom we het hele traject kunnen doen: wie de kabel heeft getrokken weet ook waar hij uitkomt, en bij het configureren hoeft er niemand te bellen met een andere partij.
Hoe lang duurt de aanleg van een netwerk in een bedrijfspand?
Voor een kantoor van enkele tientallen werkplekken zit je meestal in de orde van een aantal dagen tot ruim een week, inclusief kast, meten en configureren. Een hal met camera’s, accesspoints en buitenwerk loopt op. De doorlooptijd hangt sterker af van de bouwplanning en de levertijden van apparatuur dan van het trekwerk zelf.
Configureren jullie het netwerk ook, of leveren jullie het alleen aan?
We configureren het ook. De netwerkindeling, het adresplan, de regels tussen de delen, de wifi-netwerken en de toegang van buitenaf horen bij de oplevering. Een netwerk dat wel is aangelegd maar niet is ingericht, is een half product.
Wat is netwerksegmentatie in gewone taal?
Het is het opdelen van één netwerk in gescheiden stukken, zodat apparaten in het ene stuk niet zomaar bij apparaten in het andere kunnen. Kantoorwerkplekken, camera’s, kassa’s, gastwifi en machines krijgen elk hun eigen deel. Fysiek loopt alles over dezelfde kabels en dezelfde switch, de scheiding zit in de instellingen.
Kan het werk doorgaan terwijl het pand in bedrijf is?
Ja, dat is bij ons eerder regel dan uitzondering. We werken dan per blok of per verdieping, zetten de omschakeling van de kast op een moment dat het kan en werken waar nodig buiten kantoortijd. Bij het inrichten van de netwerkindeling plannen we de knip vooraf in, zodat je weet welke apparaten hoelang uit de lucht zijn.
Krijg ik een meetrapport van de bekabeling?
Ja, per aansluiting. Je krijgt de permanent-linkmeting met lengte, demping, overspraak en de marge ten opzichte van de norm. Dat rapport is je bewijsstuk richting verhuurder of aannemer en het eerste wat een volgende installateur bij je zal opvragen.
Kunnen jullie verder bouwen op een bestaand netwerk?
Ja. We beginnen dan met inventariseren: wat ligt er, waar komt het uit, wat is nog te meten en wat is dode kabel. Vaak is de bekabeling beter dan gedacht en zit het probleem in de kast en de instellingen. Wat we niet doen is bijprikken op een situatie die niemand meer kan herleiden, want dan is de volgende storing alleen maar duurder.
Blijven jullie betrokken nadat het netwerk draait?
Ja, aan de installatie. Storingen, uitbreidingen, verhuizingen binnen het pand en periodiek onderhoud aan bekabeling, kast en netwerkapparatuur doen we met eigen monteurs en een eigen helpdesk. Wat er niet bij hoort is het beheer van je werkplekken en je software: laptops, gebruikersaccounts, e-mail en licenties zijn een ander vak. Heb je daar een eigen ICT-partij voor, dan werken we daar prima naast.